
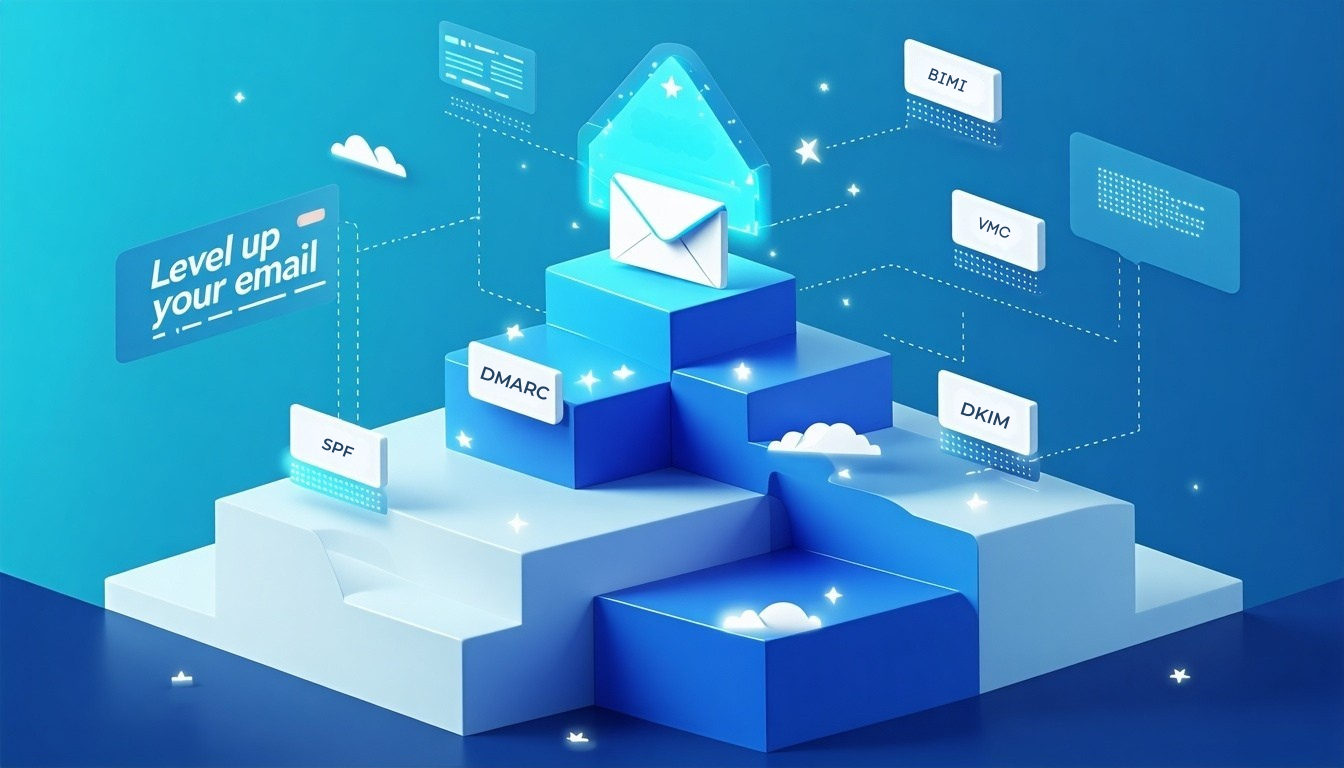
SPF, DKIM, DMARC और BIMI का तकनीकी संबंध, सरल शब्दों में
SPF, DKIM और DMARC: ईमेल सुरक्षा की तिकड़ी
- SPF (Sender Policy Framework): यह प्रोटोकॉल जाँचता है कि भेजने वाला मेल सर्वर आपके डोमेन के लिए ईमेल भेजने को अधिकृत है या नहीं। DNS रिकॉर्ड के ज़रिए यह तय होता है कि कौन-से सर्वर आपकी ओर से ईमेल भेज सकते हैं, जिससे नकली प्रेषकों की पहचान करने में मदद मिलती है।
- DKIM (DomainKeys Identified Mail): DKIM हर भेजे जाने वाले ईमेल में डिजिटल हस्ताक्षर जोड़ता है। इससे प्राप्तकर्ता का सर्वर जाँच सकता है कि ईमेल में छेड़छाड़ नहीं हुई है और वह वास्तव में आपके डोमेन से आया है।
- DMARC (Domain-based Message Authentication, Reporting & Conformance): DMARC, SPF और DKIM को जोड़ता है और जाँचता है कि उनके द्वारा सत्यापित डोमेन दिखाई देने वाले “From” पते से मेल खाते हैं। इसके ज़रिए आप यह नीति भी तय कर सकते हैं कि प्रमाणीकरण में विफल ईमेल के साथ क्या किया जाए—quarantine या reject—और प्रमाणीकरण परिणामों की रिपोर्ट मिलती है।
BIMI इन प्रोटोकॉल पर कैसे आधारित है
- BIMI (Brand Indicators for Message Identification): BIMI वह “बोनस” है जो SPF, DKIM और DMARC को सही तरह से सेट करने के बाद मिलता है। जब आपका डोमेन ये जाँचें पास कर लेता है, तो BIMI समर्थित इनबॉक्स में आपके ईमेल के पास आपका सत्यापित ब्रांड लोगो दिखाने देता है।
- तकनीकी आवश्यकता: BIMI तभी काम करता है जब आपकी DMARC नीति “quarantine” या “reject” हो, “none” नहीं। इससे लोगो केवल प्रमाणित ईमेल पर दिखता है और आपके डोमेन की स्पूफ़िंग कठिन होती है।
- यह कैसे काम करता है: आप अपने DNS में एक BIMI रिकॉर्ड प्रकाशित करते हैं, जो SVG Tiny PS प्रारूप की आपकी लोगो फ़ाइल (और ज़रूरत होने पर VMC या CMC) की ओर इशारा करता है। जब कोई ईमेल DMARC जाँच पास करता है, तो प्राप्तकर्ता का मेल सर्वर BIMI रिकॉर्ड देखता है और, अगर वह उसका समर्थन करता है, इनबॉक्स में आपका लोगो दिखा सकता है।
यह परतदार तरीका क्यों मायने रखता है
- सुरक्षा: SPF, DKIM और DMARC मिलकर फ़िशिंग, स्पूफ़िंग और आपके डोमेन के अनधिकृत उपयोग का जोखिम कम करने में मदद करते हैं।
- भरोसा: BIMI मज़बूत प्रमाणीकरण का लाभ देता है—इनबॉक्स में आपका ब्रांड आसानी से पहचाना जा सकता है, जिससे प्राप्तकर्ताओं का भरोसा और जुड़ाव बढ़ सकता है।
- दृश्यता: केवल वही डोमेन BIMI का उपयोग कर सकते हैं जिनका प्रमाणीकरण मज़बूत है और DMARC लागू (enforced) है, इसलिए इनबॉक्स ब्रांडिंग का लाभ प्रमाणित प्रेषकों तक सीमित रहता है।
सरल शब्दों में
SPF, DKIM और DMARC को मुख्य दरवाज़े पर होने वाली सुरक्षा जाँच समझें। तीनों जाँचें पास करने के बाद ही आप अपने ब्रांड का लोगो (BIMI) खिड़की पर लगा सकते हैं, ताकि सब उसे देख सकें।
अपने डोमेन के लिए BIMI सक्षम करने के चरण
1. अपने DNS में SPF और DKIM रिकॉर्ड सेट करें और उनका परीक्षण करें।
2. DMARC को “quarantine” या “reject” नीति के साथ लागू करें।
3. एक BIMI DNS रिकॉर्ड बनाएँ जो SVG Tiny PS प्रारूप में आपके लोगो (और ज़रूरत होने पर VMC या CMC) की ओर इशारा करे।
4. प्रमाणीकरण परिणामों और प्राप्तकर्ताओं के इनबॉक्स में लोगो के प्रदर्शन पर नज़र रखें।
क्या आप BIMI अपनाकर इनबॉक्स में अपने ब्रांड की उपस्थिति मज़बूत करने के लिए तैयार हैं?
नीति संबंधी आवश्यकताओं के बारे में अधिक जानने के लिए हमारे अक्सर पूछे जाने वाले प्रश्न में पढ़ें कि DMARC प्रवर्तन सफल BIMI परिनियोजन की नींव क्यों है।
SPF: आपके डोमेन के लिए भेजने वाले सर्वरों को अधिकृत करता है।
DKIM: ईमेल पर हस्ताक्षर करके उसकी अखंडता और प्रामाणिकता साबित करता है।
DMARC: SPF/DKIM का संरेखण जाँचता है और प्राप्तकर्ताओं से नकली ईमेल को रोकने के लिए कहता है।
BIMI: सभी जाँचें पास होने के बाद ही समर्थित इनबॉक्स में आपका लोगो दिखाता है, जिससे ब्रांड पर भरोसा और पहचान बढ़ सकती है।